10 tháng 5, 2026
Bảo mật cửa hàng WooCommerce theo từng lớp
Bảo mật WooCommerce là cách bảo vệ cửa hàng WordPress bán hàng qua nhiều lớp phòng thủ chồng lên nhau: bật HTTPS, cập nhật core và plugin, dùng mật khẩu mạnh kèm xác thực hai lớp, phân quyền, tường lửa ứng dụng web, sao lưu định kỳ và quét mã độc thường xuyên.
Nguyen Hien
Tôi là Nguyen Hien, Founder Web22, freelance team
Bảo mật WooCommerce là cách bảo vệ cửa hàng WordPress bán hàng qua nhiều lớp phòng thủ chồng lên nhau: bật HTTPS, cập nhật core và plugin, dùng mật khẩu mạnh kèm xác thực hai lớp, phân quyền, tường lửa ứng dụng web, sao lưu định kỳ và quét mã độc thường xuyên.
Một cửa hàng WooCommerce không giống một website giới thiệu thông thường. Nó giữ tiền (qua cổng thanh toán) và giữ dữ liệu khách (tên, số điện thoại, địa chỉ, lịch sử đơn). Đúng hai thứ mà kẻ tấn công thèm muốn nhất. Vì vậy bảo vệ shop không thể trông chờ vào một plugin duy nhất, mà phải dựng nhiều lớp chồng lên nhau: lớp này thủng thì lớp sau còn đỡ.
Vì sao shop WooCommerce là đích ngắm
Phần lớn các vụ xâm nhập website thương mại điện tử không nhắm vào “shop của bạn” một cách cá nhân, mà là quét tự động hàng loạt. Bot dò khắp Internet tìm site WordPress có lỗ hổng đã biết (plugin cũ chưa vá, mật khẩu yếu, không giới hạn đăng nhập) rồi khai thác đại trà.
Riêng với shop, động cơ rõ hơn: cài mã đánh cắp số thẻ ngay ở trang thanh toán (kiểu tấn công skimming — móc túi số thẻ), chiếm tài khoản quản trị để gài backlink/spam, hoặc mã hoá dữ liệu đòi tiền chuộc. Theo các thống kê bảo mật được trích dẫn rộng rãi, phần lớn vụ rò rỉ dữ liệu liên quan đến mật khẩu bị lộ hoặc yếu — nghĩa là lớp đăng nhập thường là điểm vỡ đầu tiên.
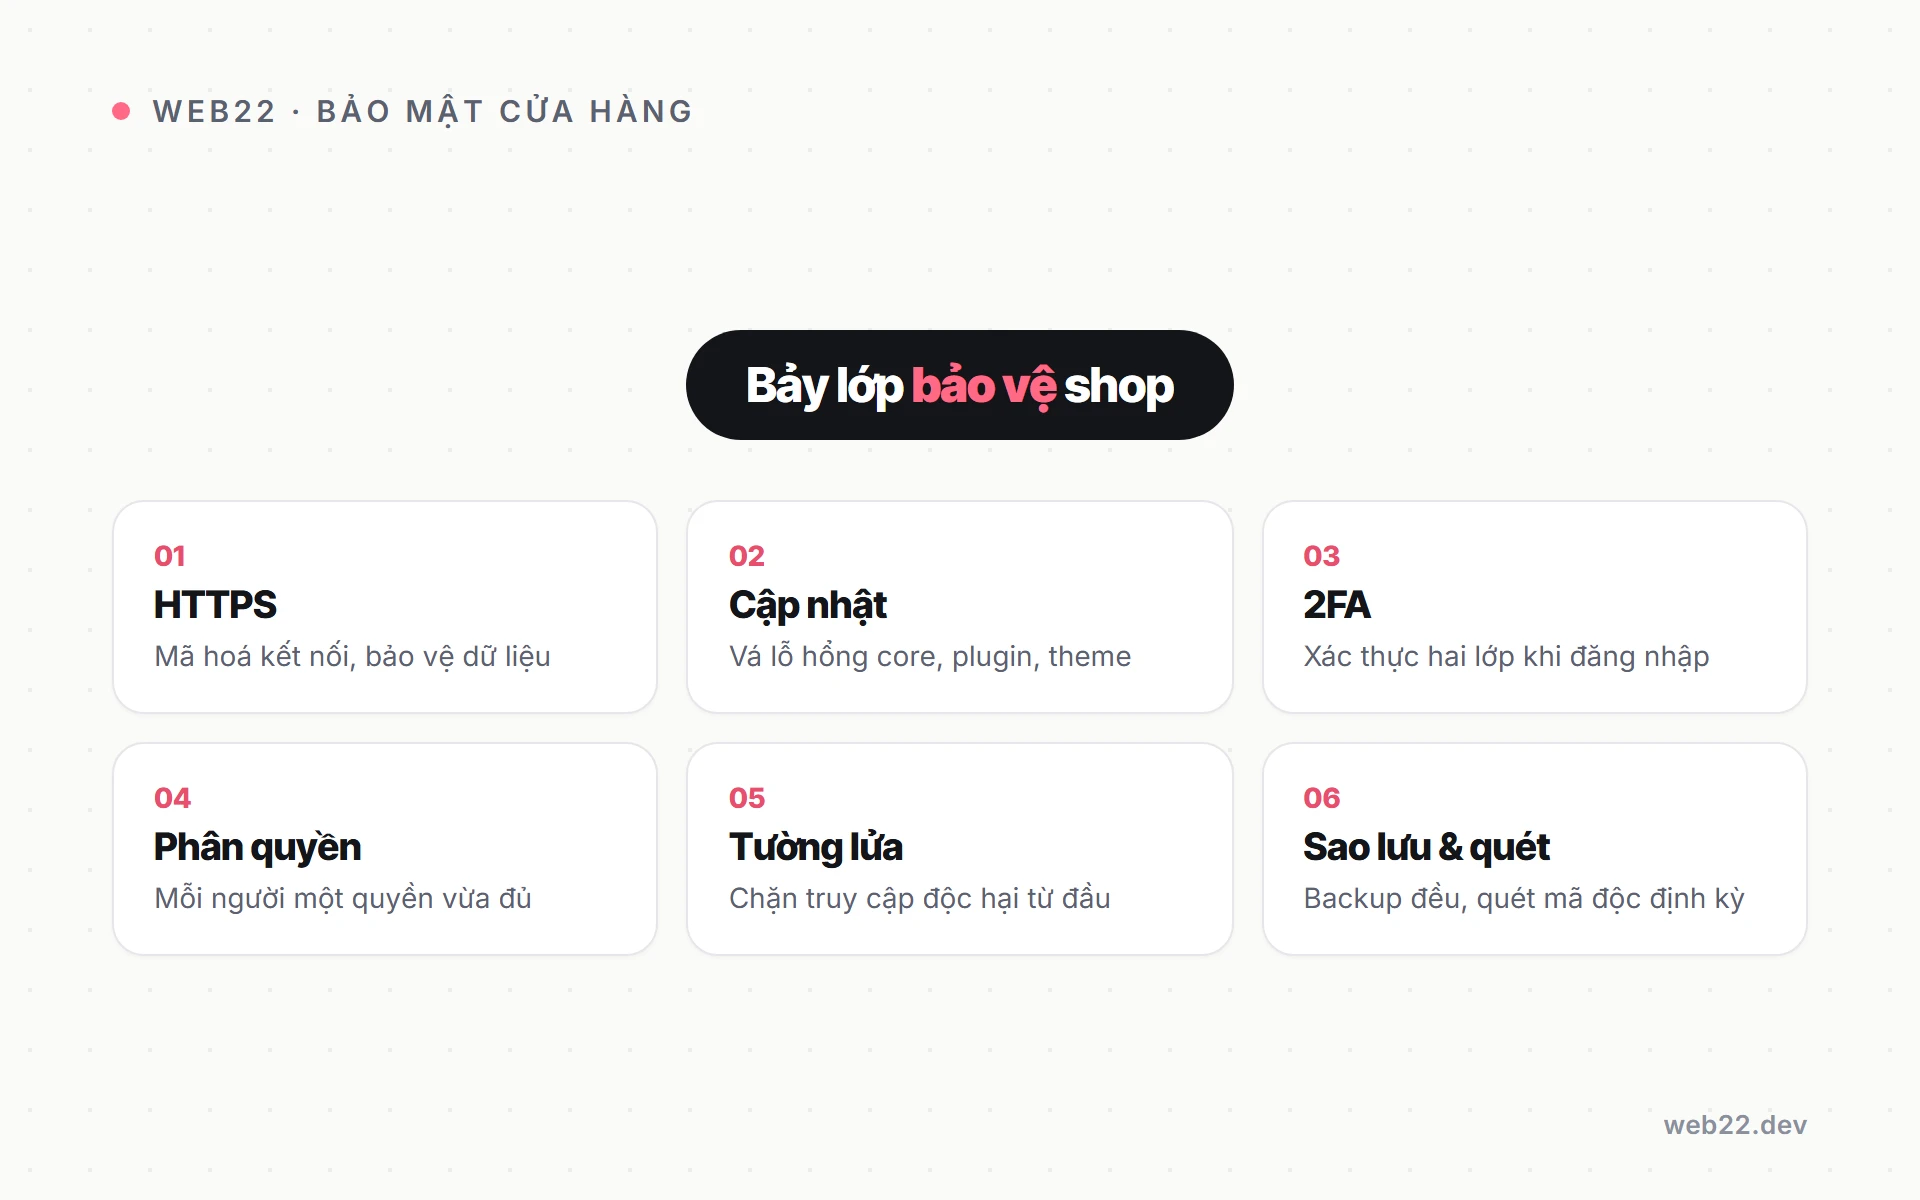
Bảy lớp bảo vệ cần dựng
1. HTTPS bắt buộc trên toàn site
SSL (chứng chỉ mã hoá đường truyền) mã hoá mọi dữ liệu đi giữa trình duyệt khách và máy chủ, để thông tin đăng nhập và đơn hàng không bị nghe lén. Với shop, HTTPS phải phủ toàn bộ site, đặc biệt các trang giỏ hàng, thanh toán và tài khoản — không được để bất kỳ trang nào rớt về HTTP. Hầu hết nhà cung cấp hosting hiện cấp SSL Let’s Encrypt miễn phí; việc còn lại là ép chuyển hướng (redirect) toàn bộ HTTP sang HTTPS và sửa các liên kết nội bộ còn để http.
2. Cập nhật core, plugin và theme
Đây là lớp phòng thủ đầu tiên và rẻ nhất. Mỗi bản cập nhật WordPress, WooCommerce hay plugin thường vá đúng những lỗ hổng mà bot đang quét. Một plugin bỏ quên ba tháng là một cánh cửa mở. Quy tắc an toàn: cập nhật thường xuyên, nhưng thử trên bản nháp (staging) trước rồi mới áp lên site thật, để tránh xung đột làm vỡ trang. Đồng thời gỡ hẳn các plugin/theme không dùng — code nằm im vẫn có thể bị khai thác.
3. Mật khẩu mạnh + xác thực hai lớp
Mọi tài khoản quản trị phải dùng mật khẩu dài, duy nhất, và bật 2FA (two-factor authentication — xác thực hai lớp, thường qua mã OTP trên app như Google Authenticator). Kèm theo đó là giới hạn số lần đăng nhập sai để chặn dò mật khẩu kiểu vét cạn (brute force). Tránh để tên đăng nhập là “admin”. Nếu shop có nhiều người vào, mỗi người một tài khoản riêng — không dùng chung.
4. Phân quyền đúng vai
WooCommerce có sẵn các vai như Quản trị viên (Administrator), Quản lý cửa hàng (Shop Manager), Biên tập viên. Người chỉ cần xử lý đơn thì cấp vai Shop Manager, không cấp Administrator. Càng ít tài khoản có quyền cao nhất, bề mặt tấn công càng nhỏ — nếu một tài khoản nhân viên bị lộ, thiệt hại bị giới hạn ở quyền của vai đó.
5. Tường lửa ứng dụng web (WAF)
WAF đứng chắn trước site, lọc và chặn các kiểu tấn công phổ biến như SQL injection (chèn lệnh truy vấn độc), XSS (chèn mã chạy trong trình duyệt khách) và dò mật khẩu, trước khi chúng chạm tới WordPress. Có hai dạng: WAF mức ứng dụng qua plugin (ví dụ Wordfence) và WAF mức đám mây/máy chủ (ví dụ Sucuri, Cloudflare). Nhiều plugin bảo mật gộp luôn WAF, quét mã độc và đăng nhập an toàn vào một chỗ.
6. Sao lưu định kỳ và để nơi khác
Sao lưu (backup) không ngăn được tấn công, nhưng là tấm lưới cuối cùng để phục hồi nhanh khi sự cố xảy ra. Nguyên tắc: sao lưu tự động, đủ thường xuyên với tần suất đơn hàng của shop, và lưu ở nơi tách rời máy chủ (off-site) — nếu để cùng máy chủ, máy chủ bị xâm nhập thì bản sao lưu cũng mất theo. Quan trọng không kém: thỉnh thoảng thử khôi phục để chắc chắn bản sao lưu dùng được thật.
7. Quét mã độc và giám sát
Quét mã độc định kỳ giúp phát hiện file lạ hoặc mã được gài vào core, theme, plugin. Nhật ký hoạt động (activity log) cho biết ai đăng nhập, sửa gì, lúc nào — rất hữu ích để phát hiện hành vi bất thường và truy vết khi có sự cố. Bổ sung lớp cứng hoá: đặt quyền file đúng chuẩn (file 644, thư mục 755, riêng wp-config.php để 600), tắt sửa code trong trình quản trị, và tắt XML-RPC nếu shop không dùng.
Đối chiếu nhanh với tư duy OWASP
Bảy lớp trên ăn khớp với những rủi ro mà OWASP (tổ chức chuẩn hoá an toàn ứng dụng web) liệt kê: kiểm soát truy cập lỏng lẻo (lớp 3, 4), cấu hình sai (lớp 1, 7), dùng thành phần có lỗ hổng đã biết (lớp 2), và lỗi tiêm mã như SQL injection (lớp 5). Không cần học thuộc danh sách OWASP; chỉ cần nhớ rằng một shop an toàn là tổng của nhiều lớp nhỏ làm đều, chứ không phải một plugin “thần thánh”.
Một lưu ý riêng về thanh toán
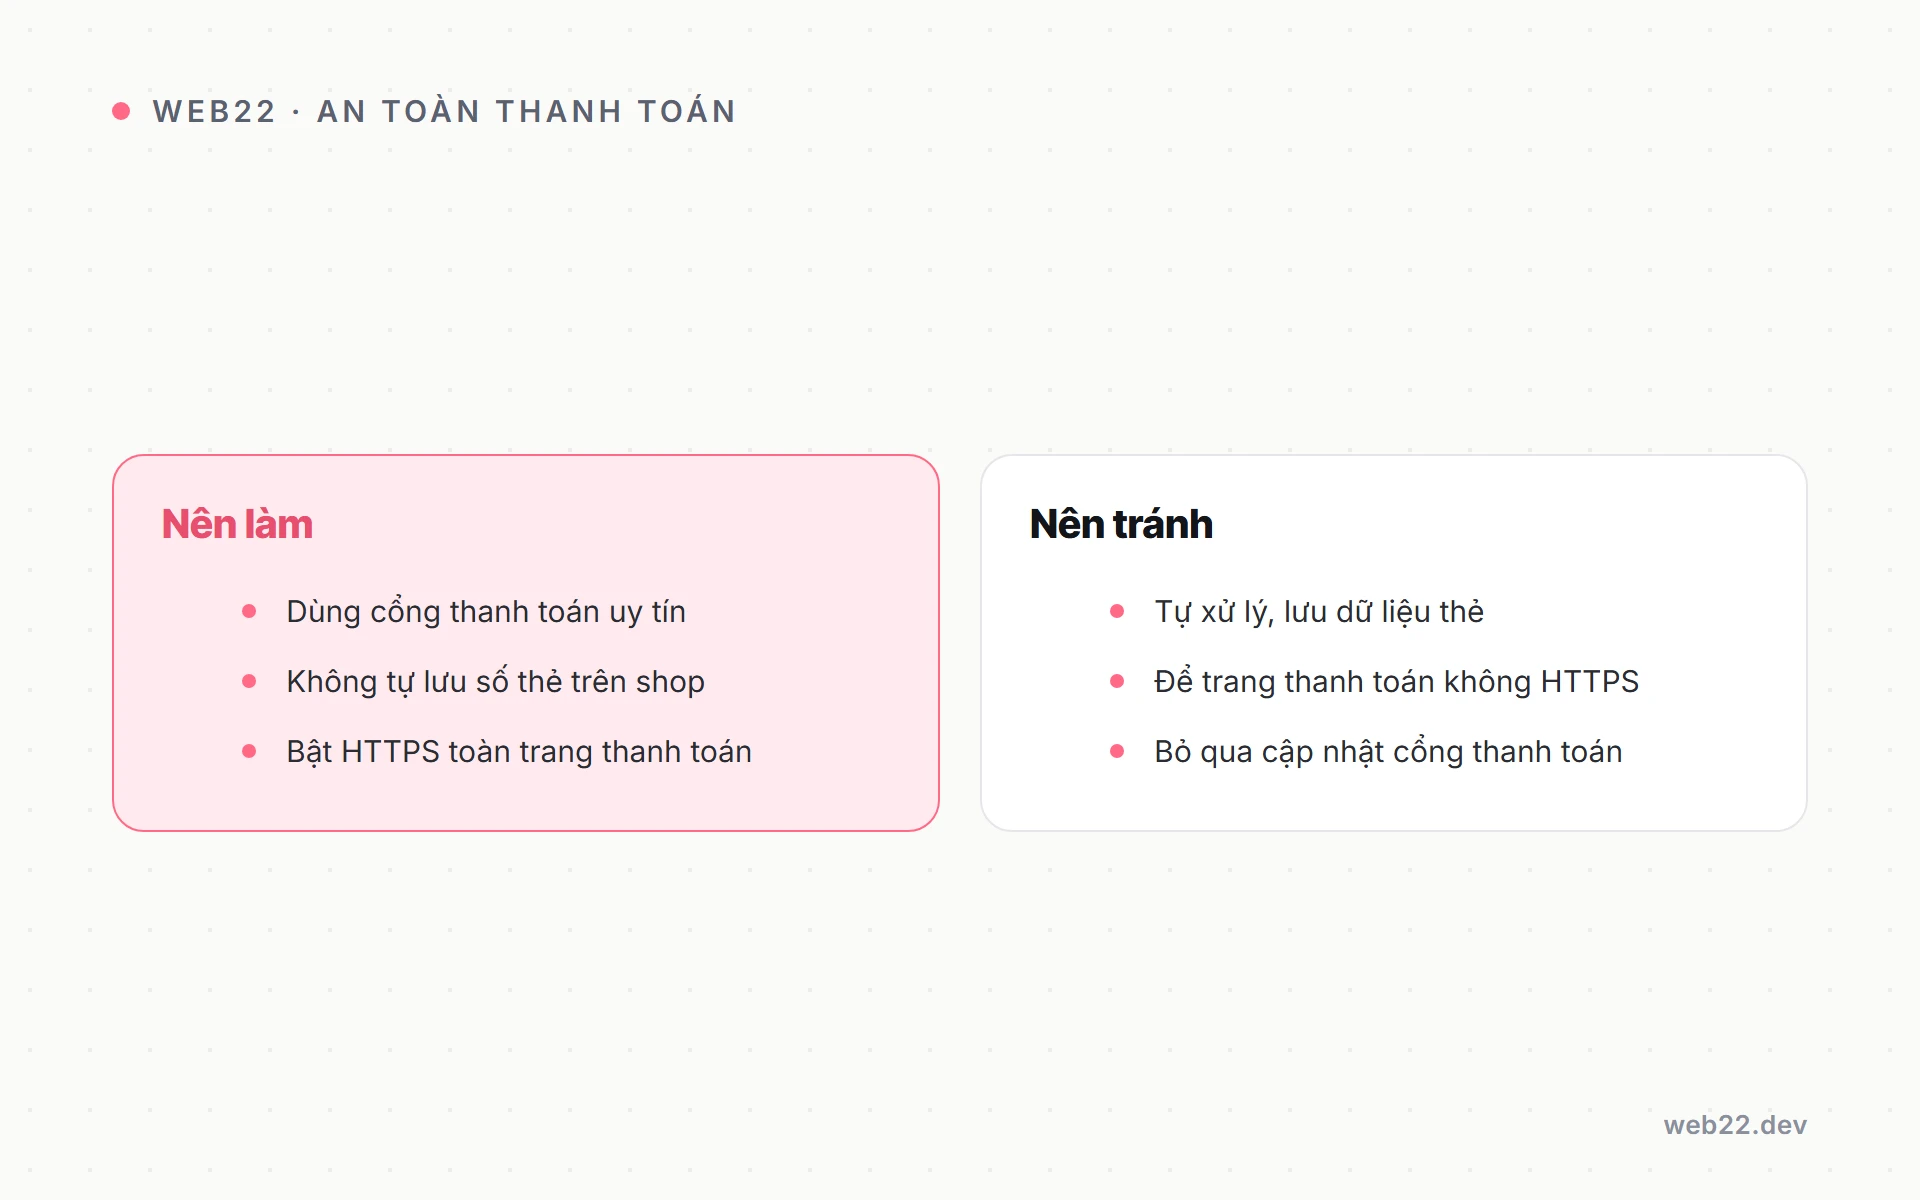
Cách an toàn nhất là không tự lưu số thẻ trên máy chủ của bạn. Dùng cổng thanh toán đã đạt chuẩn PCI DSS (chuẩn an toàn dữ liệu thẻ) như Stripe, PayPal, hoặc các cổng nội địa, để dữ liệu thẻ được xử lý phía họ. Từ tháng 4/2025, chuẩn PCI DSS 4.0 (yêu cầu 6.4.3) còn buộc chủ shop phải kiểm soát mọi script chạy trên trang thanh toán — kể cả script của bên thứ ba. Nói cách khác: càng ít thứ lạ chạy trên trang checkout, càng đỡ rủi ro và đỡ trách nhiệm pháp lý.
Câu hỏi thường gặp
Một plugin bảo mật có đủ bảo vệ shop không?
Không. Plugin lo tốt phần tường lửa, quét mã độc và 2FA, nhưng không thay được HTTPS, sao lưu off-site, cập nhật đều và phân quyền đúng. Bảo mật là nhiều lớp, plugin chỉ là vài lớp trong số đó.
Cập nhật plugin có làm vỡ shop không?
Có khả năng, nhất là khi nhiều plugin xung đột. Vì vậy nên thử cập nhật trên bản nháp (staging) trước, có sao lưu trước khi cập nhật, rồi mới áp lên site thật.
Bị tấn công rồi thì làm gì đầu tiên?
Giữ bình tĩnh, đổi toàn bộ mật khẩu quản trị và hosting, đưa site về chế độ bảo trì, quét mã độc, rồi khôi phục từ bản sao lưu sạch gần nhất trước khi rà lại lỗ hổng đã bị khai thác.
Nếu bạn muốn dựng shop ngay từ đầu đã chuẩn các lớp này, tham khảo dịch vụ làm website WooCommerce của Web22; còn nếu shop đã chạy và đang lo về tốc độ lẫn an toàn, có thể đọc thêm về tối ưu tốc độ cho cửa hàng Woo hay cách giữ shop ổn định khi lượt truy cập tăng cao.
Dịch vụ liên quan
Thiết kế website để khách dễ tìm thông tin, bạn dễ quản trị và mở rộng Web22 nhận thiết kế website cho cá nhân, cửa hàng và doanh nghiệp cần giới thiệu, bán hàng hoặc tiếp nhận yêu…Cùng chủ đề WooCommerce
Đang tính làm website hoặc muốn web đang chạy nhanh hơn? Nhắn cho Web22 một câu là được.